但实际风险不容忽视。2025年同类指纹浏览器Ads Power因服务器被入侵导致用户近500万美元资产被盗,安全报告指出一年多前比特浏览器也发生过类似盗窃事件。此外,用户实测反馈其防关联效果存疑,在硬件检测网站上发现“字体、音频、画布信息根本修改不了”,导致多个社交账号测试后一次性被封。
比特指纹浏览器安全吗?
比特指纹浏览器本身是否安全?
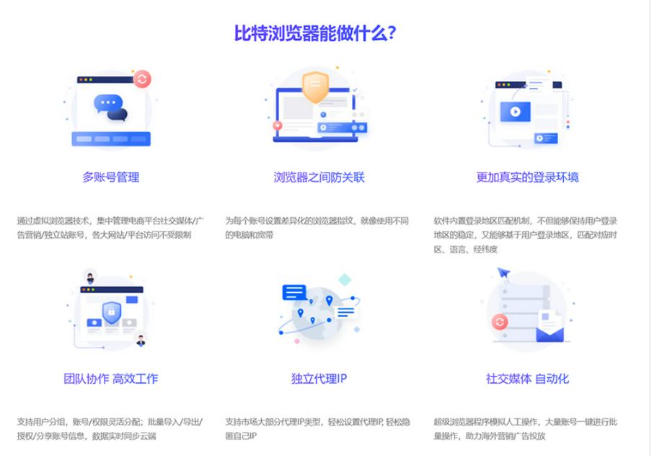
- 了解工具定位: 比特指纹浏览器属于防关联指纹浏览器工具,主要用于多账号管理、浏览器环境隔离、指纹参数配置和团队协作管理。它的安全性不能简单理解为“用了就绝对安全”,而是通过独立环境、指纹隔离、代理配置和权限管理等方式,帮助用户降低账号关联、异常登录和多人共用账号带来的风险。
- 认识使用前提: 工具是否安全,除了软件本身功能外,还与用户的使用方式密切相关。如果环境配置混乱、代理质量不稳定、账号资料重复、多人共用高权限账号,仍然可能带来风险。比特指纹浏览器可以提升账号管理的规范性,但不能替代平台规则、账号合规操作和基础安全防护。
- 掌握判断方法: 用户在使用前,应从官方渠道下载客户端,避免使用来路不明的安装包或破解版本。使用过程中,要定期更新软件版本,合理配置浏览器环境、代理IP和账号权限。对于重要账号,还应配合邮箱、手机号、双重验证和团队分权管理,才能让整体安全性更高。
比特指纹浏览器适合哪些安全场景?
- 了解适用场景: 比特指纹浏览器更适合跨境电商、社媒矩阵、广告投放、独立站运营等需要多账号管理的场景。用户可以为不同账号创建独立浏览器环境,让每个账号拥有相对独立的浏览器指纹、缓存数据、Cookie和登录状态,从而减少多个账号在同一设备上混用的风险。
- 认识管理价值: 对团队来说,比特指纹浏览器可以减少多人共用一台电脑、一个浏览器或一个主账号带来的混乱。通过环境分组、子账号权限、代理绑定和操作分工,团队成员可以各自使用指定环境,不必频繁切换账号资料。这样既能提升管理效率,也能减少误操作和账号暴露风险。
- 掌握使用边界: 比特指纹浏览器适合做账号环境隔离和风险降低,但不适合被理解为违规操作的保护伞。用户仍然需要遵守平台规则,保持账号资料一致性,避免异常登录、频繁切换地区、批量违规操作等高风险行为。工具提供的是安全管理能力,不是绝对防护承诺。
比特指纹浏览器的安全性主要体现在哪里?
指纹隔离如何提升安全性?
- 了解指纹隔离: 比特指纹浏览器的安全性主要体现在为不同账号创建独立浏览器环境。每个环境可以配置不同的浏览器指纹参数,例如系统版本、浏览器版本、语言、时区、字体、分辨率、硬件信息等,让不同账号之间减少明显重复特征,降低被平台识别为同一设备批量操作的可能性。
- 认识环境独立: 普通浏览器中多个账号共用同一套缓存、Cookie、插件和设备信息,容易产生账号关联风险。比特指纹浏览器通过独立环境保存账号登录状态和浏览数据,让不同账号尽量分开运行。对于多店铺、多平台、多社媒账号运营来说,这种环境隔离能提升账号管理的稳定性。
- 掌握配置重点: 指纹隔离并不是随意修改参数越多越安全,而是要保持合理、稳定和一致。一个账号应长期使用固定环境,不要频繁更换指纹、代理和设备特征。创建环境时,建议让指纹、IP地区、账号资料和使用习惯保持匹配,这样才能更好发挥隔离作用。
数据和权限管理如何保障安全?
- 了解数据隔离: 比特指纹浏览器通常会将不同浏览器环境的数据分开管理,包括Cookie、缓存、登录状态和环境配置。这样一个环境中的账号信息不会轻易与另一个环境混用,减少账号串号、资料混乱和登录状态互相影响的问题。对多账号运营团队来说,这是重要的安全基础。
- 认识权限保护: 在团队协作场景中,比特指纹浏览器可以通过子账号和权限分配,让不同成员只操作自己负责的环境。管理员可以限制成员查看、启动、编辑或删除环境的权限,避免普通成员接触全部账号资料。权限分层越清晰,误操作、数据泄露和账号共享风险越低。
- 掌握管理建议: 团队使用时,应建立环境命名、分组、权限审批和账号交接规范。不要把主账号密码发给所有成员,也不要让多人共用同一个环境。对于重要环境,应限制删除、导出、代理修改等高风险操作。安全不仅靠浏览器功能,也靠长期规范管理。
使用比特指纹浏览器能降低哪些账号风险?
能降低账号关联风险吗?
- 了解关联风险: 多账号运营中,账号关联风险通常来自相同设备指纹、相同网络IP、相同Cookie、相似登录行为和重复账号资料。比特指纹浏览器通过为不同账号创建独立环境,并配合代理IP管理,可以帮助用户降低多个账号被识别为同一设备或同一使用者的概率。
- 认识降低方式: 每个账号使用独立浏览器环境后,缓存、Cookie、指纹参数和登录状态会相对分离。用户还可以根据账号地区和平台要求配置对应代理,避免多个账号长期共用同一个网络出口。对于跨境电商店铺、社媒账号和广告账号来说,这有助于减少因环境混用产生的异常。
- 掌握使用原则: 降低关联风险的关键是“一账号一环境一稳定代理”的思路。不要一个环境频繁登录多个账号,也不要一个账号频繁切换多个环境。账号资料、登录地区、操作节奏和浏览器环境应尽量保持稳定,避免短时间内产生明显异常行为。
能降低账号被盗和误操作风险吗?
- 了解安全帮助: 比特指纹浏览器可以通过环境隔离、子账号权限和团队分工,降低账号被多人混用、误操作和资料泄露的风险。每个成员只使用自己负责的环境,不必共享主账号或全部账号密码,这能减少密码传播范围,也方便管理员追踪异常操作。
- 认识团队风险: 如果团队成员直接共用普通浏览器或共享账号资料,很容易出现账号登录错乱、环境被误改、代理被误换、权限无法追踪等问题。比特指纹浏览器通过环境分组和权限设置,可以让团队按岗位管理账号,降低成员误删环境、误开账号或访问不相关资料的概率。
- 掌握防护方法: 用户应为平台账号设置独立密码、邮箱验证和双重验证,不要把账号密码写在环境备注或共享文档中。团队管理员应定期检查子账号权限、登录设备和环境操作记录。工具能降低管理风险,但账号本身的密码和验证方式仍需要单独保护。
比特指纹浏览器是否能保证账号绝对安全?
比特指纹浏览器能做到绝对防关联吗?
- 了解真实边界: 比特指纹浏览器可以帮助降低账号关联风险,但不能保证绝对防关联。平台风控可能综合判断设备指纹、IP地址、账号资料、支付信息、操作行为、物流信息、登录时间和内容发布习惯等多项因素。浏览器指纹只是其中一部分,不能单独决定账号是否安全。
- 认识风险来源: 即使浏览器环境隔离得很好,如果多个账号使用相同资料、相同收款方式、相同手机号、相似内容、相同发货地址,或者短时间内进行异常批量操作,仍然可能被平台识别为关联或违规。账号安全是综合结果,不能只依赖浏览器环境。
- 掌握正确认知: 用户应把比特指纹浏览器当作风险管理工具,而不是绝对安全工具。它能提升多账号管理的专业性和隔离效果,但最终仍要配合稳定代理、合理资料、规范操作和平台规则。任何承诺“百分百防关联”“绝对不封号”的说法都不应盲目相信。
为什么使用了仍可能出现账号异常?
- 了解异常原因: 使用比特指纹浏览器后仍出现账号异常,可能与代理不稳定、环境频繁切换、账号资料重复、平台规则变化、操作行为异常或账号本身存在风险有关。浏览器环境只是降低设备关联风险,无法替代账号合规运营,也无法控制第三方平台的风控规则。
- 认识配置问题: 如果用户频繁修改指纹参数、多个账号共用一个代理、一个环境登录多个账号,或在不同地区频繁切换登录,就可能削弱隔离效果。部分异常不是工具失效,而是配置和使用方式不规范造成的。稳定性和一致性往往比频繁修改更重要。
- 掌握应对方式: 账号出现异常时,应先检查对应环境、代理、登录记录、账号资料和近期操作,而不是直接更换所有设置。必要时暂停高风险操作,恢复稳定环境,并联系平台或相关客服处理。比特指纹浏览器可以辅助排查环境问题,但不能保证账号永远不受限制。
如何正确使用比特指纹浏览器提高安全性?
如何创建安全的浏览器环境?
- 了解创建原则: 创建比特指纹浏览器环境时,建议一个账号对应一个独立环境,并尽量保持长期稳定使用。环境名称、分组、账号平台和用途要记录清楚,避免多个账号混用同一环境。环境越清晰,后续排查账号问题、代理问题和团队操作问题时越方便。
- 认识指纹配置: 指纹参数应保持合理,不要为了追求差异而随意设置不真实、不匹配的参数。例如时区、语言、IP地区、系统环境和账号资料应尽量保持一致。过度异常的指纹组合反而可能增加风险。对于长期运营账号,稳定比频繁变化更重要。
- 掌握操作习惯: 使用环境时,不要频繁清空数据、频繁更换代理、频繁切换设备或频繁修改指纹。账号登录后应保持固定使用习惯,避免短时间内跨地区、跨设备、跨环境重复登录。每次环境调整都应有明确原因,并做好记录,方便后续追踪。
如何配合代理和团队权限使用?
- 了解代理作用: 代理IP是比特指纹浏览器安全使用中的重要环节。浏览器环境负责隔离指纹和数据,代理则影响账号的网络出口。如果多个账号长期共用同一个代理,或代理地区与账号资料不匹配,仍然可能增加异常风险。因此环境和代理应合理对应。
- 认识团队分权: 团队使用时,应通过子账号和权限分配管理环境,不要多人共用主账号。管理员可以按岗位分配环境查看、启动、编辑和删除权限,让成员只操作自己负责的账号环境。这样可以减少误操作,也能降低账号资料被无关人员接触的风险。
- 掌握维护方法: 管理员应定期检查环境代理是否稳定、成员权限是否过大、是否存在长期不用的环境和子账号。成员离职、项目结束或账号停用后,应及时回收权限和整理环境。比特指纹浏览器的安全效果,需要持续维护,而不是创建环境后就不再管理。
使用比特指纹浏览器需要注意哪些安全问题?
使用时有哪些常见误区?
- 避免绝对化理解: 常见误区之一是认为使用比特指纹浏览器后账号就一定安全。实际上,它只能帮助降低设备指纹、Cookie和环境混用带来的风险,不能消除所有平台风控因素。用户仍需注意账号资料、操作行为、平台规则、代理质量和团队权限等多个方面。
- 避免环境混用: 另一个误区是为了方便,把多个账号放在同一个环境中登录,或把一个账号在多个环境中频繁切换。这样会削弱指纹隔离效果,也容易造成账号状态混乱。多账号管理应保持环境、账号、代理和用途一一对应,减少不必要的变动。
- 避免来源不明: 用户应避免下载非官方安装包、使用破解版本或安装不可信插件。浏览器环境中可能保存登录状态和账号资料,一旦使用不安全来源的软件或插件,可能带来更大的信息泄露风险。安全使用的第一步,是保证软件来源和插件来源可靠。
如何长期保持账号安全?
- 建立管理规范: 长期使用比特指纹浏览器时,应建立环境命名、账号归属、代理绑定、权限分配、异常处理和离职交接规范。团队越大,越需要制度化管理。没有规范时,即使工具功能完善,也容易因为人员操作混乱而产生风险。
- 定期检查安全: 用户应定期检查浏览器环境是否仍对应正确账号,代理是否稳定,子账号权限是否合理,是否存在陌生设备、异常登录或无用环境。对于长期不用的环境和账号,应及时整理、停用或移交。持续检查可以减少历史遗留账号带来的安全隐患。
- 掌握风险处理: 一旦发现账号异常、环境混乱、代理失效或成员权限不清,应先暂停相关操作,再逐项排查环境、代理、账号资料和操作记录。不要在风险未确认时盲目批量修改所有环境。稳妥处理问题,才能让比特指纹浏览器更好发挥安全管理作用。
常见问题FAQ
比特指纹浏览器的官方安全防护措施有哪些?
比特指纹浏览器采用“指纹伪装+独立IP+数据隔离”三重安全机制:指纹伪装可修改Canvas指纹、WebGL渲染等超过20项参数,每周更新超10万种设备组合模板;独立IP支持HTTP/HTTPS/SOCKS5协议,为每个窗口绑定不同代理IP实现网络隔离;数据隔离通过沙盒技术确保不同窗口的Cookies、本地存储互不干扰。正版官网持有ICP备案、增值电信许可证、公安网安备案三重认证,已通过360、卡巴斯基等杀毒软件检测。
比特指纹浏览器发生过哪些安全事件?
2023年比特浏览器发生用户私钥泄露事件,黑客入侵服务器获取扩展缓存数据,超3000个地址资产被盗,最终调查不了了之。2025年同类工具Ads Power因服务器被入侵,导致超过20,000个地址、近500万美元资产被盗,黑客通过替换插件窃取用户私钥。此外,2025年初出现大量仿冒官网(如bitbrowesr.com、bit-browser.cn),提供携带远程控制木马的假冒安装包。
比特指纹浏览器的防关联效果是否可靠?
存在明显争议。有用户实测指出比特指纹浏览器在字体、音频、Canvas等关键指纹维度修改不彻底,“虽然软件设置里修改了,但是实际上还能被检测出来”,导致多个社交账号和PayPal账号测试后一次性被封,被评价为“完全不防关联,死号专用”。但也有用户反馈其批量导入、窗口同步等功能有效降低了运营成本,企业客户年续约率达89.7%,NPS净推荐值+68。
使用比特指纹浏览器时如何保障账号安全?
认准唯一官网https://biteliulqisa.com/下载正版,警惕bitbrowesr.com等仿冒域名。避免在联网的指纹浏览器中存储加密钱包私钥,使用硬件钱包可将私钥锁定在加密芯片中,确保私钥永不和网络连接。在Ads Power事件中,使用硬件钱包的工作室均未受影响。可关闭云端同步功能避免扩展缓存上传至厂商服务器,并定期通过browserleaks.com验证指纹独立性。开启360核晶防护或火绒恶意行为拦截功能可自动屏蔽盗版网站。